

Fonctionnement du flux de code d’autorisation
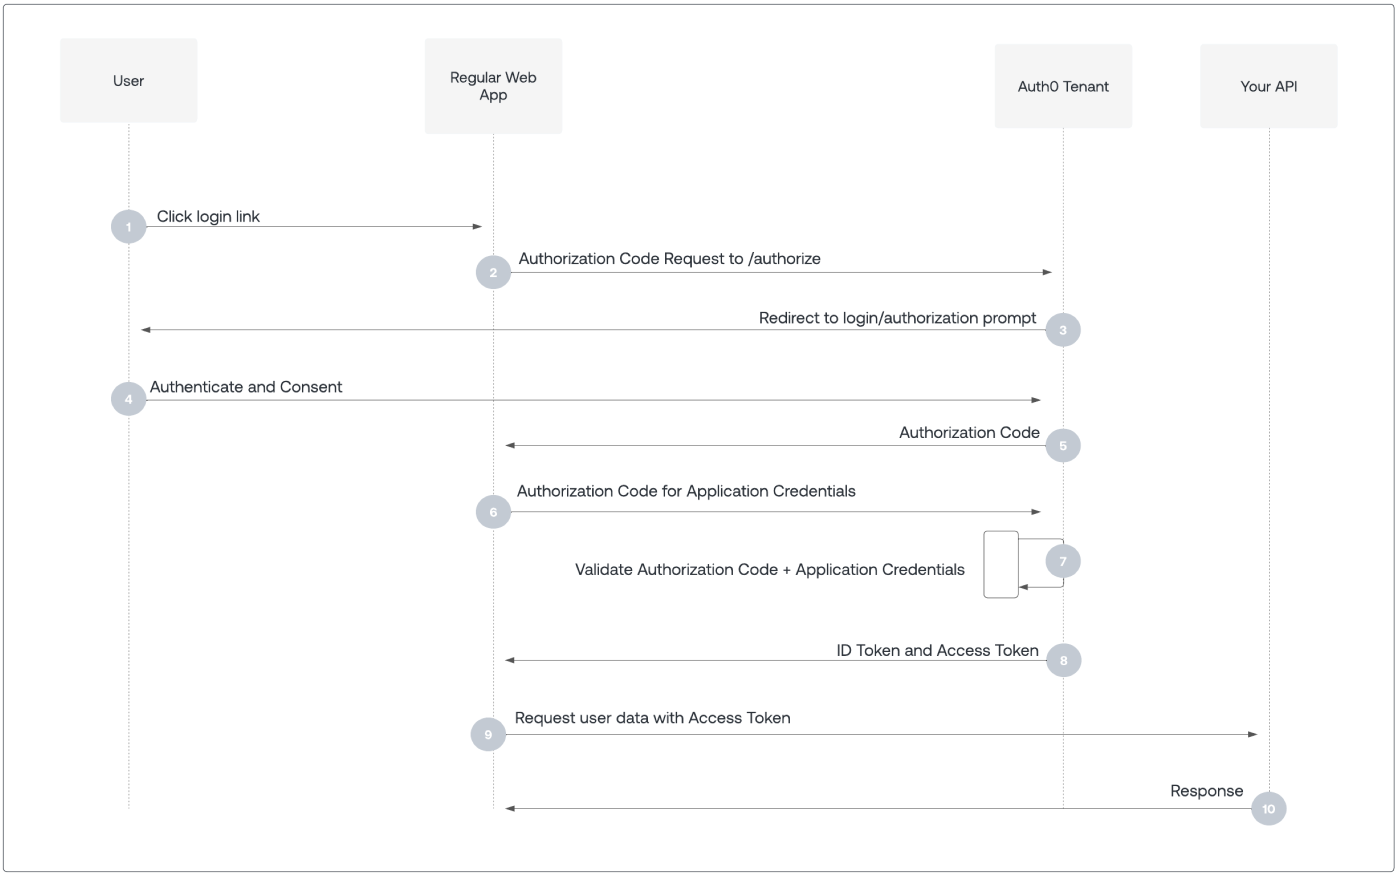
- L’utilisateur sélectionne Connexion dans l’application.
- Le SDK d’Auth0 redirige l’utilisateur vers le serveur d’autorisation Auth0 (terminal
/authorize). - Le serveur d’autorisation Auth0 redirige l’utilisateur vers le prompt de connexion et d’autorisation.
- L’utilisateur s’authentifie à l’aide de l’une des options de connexion configurées et peut voir un prompt de consentement présentant les permissions qu’Auth0 accordera à l’application.
- Le serveur d’autorisation Auth0 redirige l’utilisateur vers l’application avec un code d’autorisation à usage unique.
- Le SDK d’Auth0 envoie le code d’autorisation, le client ID de l’application et les identifiants de l’application, comme le client secret ou le Private Key JWT, au serveur d’autorisation Auth0 (terminal
/oauth/token). - Le serveur d’autorisation Auth0 vérifie le code d’autorisation, le client ID de l’application et les identifiants de l’application.
- Le serveur d’autorisation Auth0 renvoie un ID token et un access token (et, au besoin, un jeton d’actualisation).
- L’application peut utiliser l’access token pour envoyer une requête à une API et accéder à des renseignements sur l’utilisateur.
- L’API renvoie les données demandées.
Comment implémenter le flux de code d’autorisation
La façon la plus simple d’implémenter le flux de code d’autorisation consiste à suivre nos Quickstarts pour les regular web apps. Vous pouvez aussi utiliser l’Authentication API pour implémenter le flux de code d’autorisation. Pour en savoir plus, consultez Ajouter la connexion à l’aide du flux de code d’autorisation ou Appeler votre API à l’aide du flux de code d’autorisation.Si une application de navigateur avec un en-tête Origin envoie une requête
POST au endpoint /oauth/token, Auth0 n’émet pas de jetons d’actualisation, même si l’application a activé Autoriser la rotation des jetons d’actualisation et envoie le scope offline_access.