
subject_token — contre des jetons d’accès, d’ID et d’actualisation Auth0 en appelant le point de terminaison /oauth/token, conformément à la RFC 8693.
Fonctionnement
Le flux Échange personnalisé de jetons est régi par une seule Action Échange personnalisé de jetons, sélectionnée de façon unique en fonction du paramètresubject_token_type entrant, tel qu’il est configuré dans un profil Échange personnalisé de jetons.
subject_token_type précis à l’Action qui traitera les requêtes.
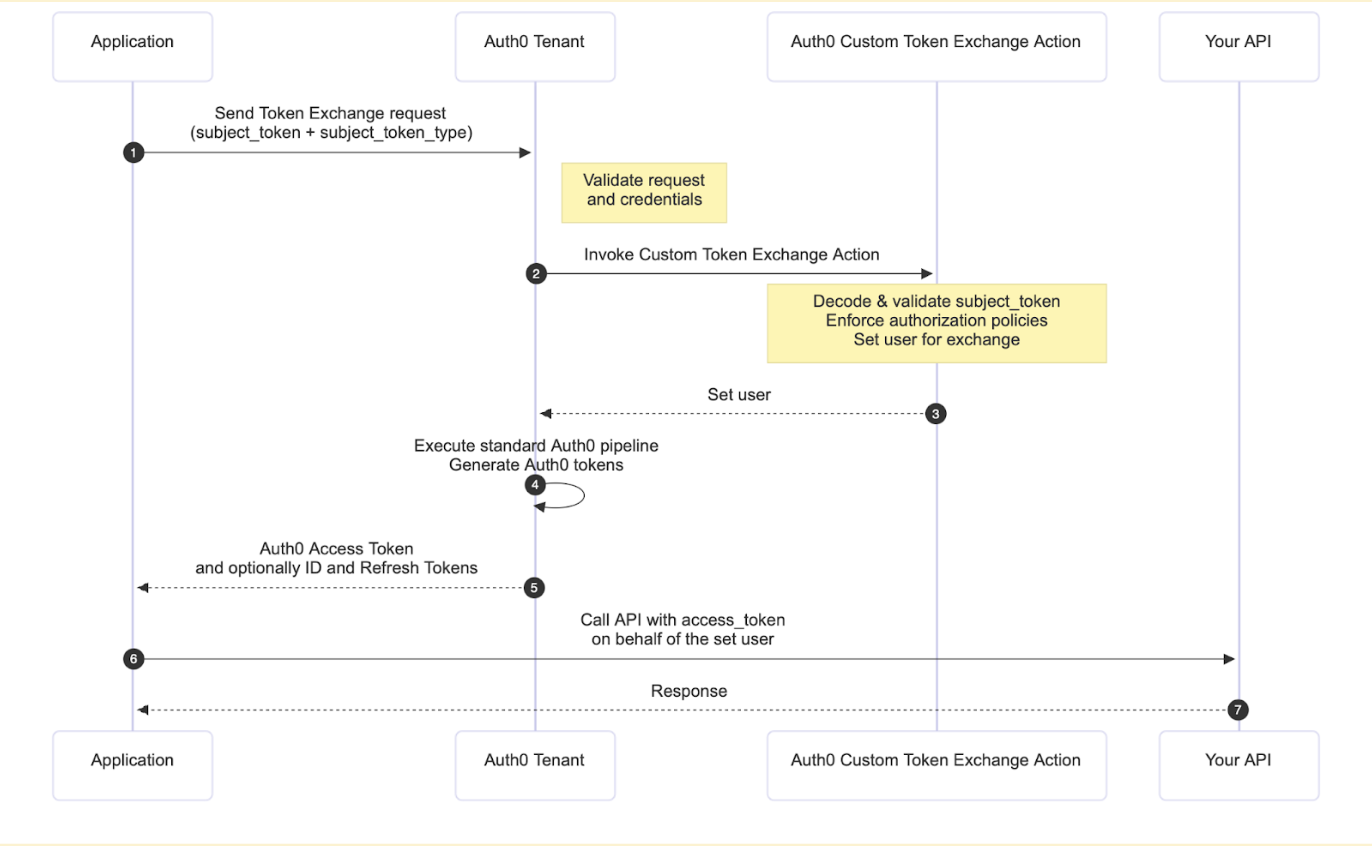
Lorsque le flux Échange personnalisé de jetons est déclenché :
- L’application envoie une requête
POSTau point de terminaison/oauth/tokenavec le jeton de sécurité à échanger (lesubject_token) et lesubject_token_typecorrespondant. La requête peut aussi inclure unactor_tokenet unactor_token_typepour identifier une entité agissant au nom de l’utilisateur. - Auth0 valide la requête du client et les informations d’identification.
- L’Action Échange personnalisé de jetons associée est exécutée. Votre code personnalisé doit décoder et valider le
subject_token, appliquer toutes les politiques d’autorisation nécessaires et définir l’utilisateur pour la transaction afin d’approuver l’échange. L’Action peut aussi définir un acteur pour la transaction au moyen deapi.authentication.setActor(), ce qui produit une revendicationactdans les jetons émis qui identifie qui agit au nom de l’utilisateur. - Le reste du pipeline Auth0 standard s’exécute ensuite pour générer un jeton d’accès Auth0 et, au besoin, un jeton d’ID et un jeton d’actualisation pour l’utilisateur défini.
- L’application demandeuse peut ensuite utiliser ces nouveaux jetons émis pour effectuer en toute sécurité des requêtes à des API au nom de l’utilisateur défini dans l’Action.
audience défini sur urn:YOUR_AUTH0_TENANT_DOMAIN:session_transfer renvoie un jeton de transfert de session au lieu d’un jeton d’accès, que votre application peut échanger afin d’établir une session Web en tant qu’un autre utilisateur. Pour en savoir plus, consultez la délégation de session.
Pour commencer
Pour utiliser l’Échange personnalisé de jetons, vous devez créer un profil Échange personnalisé de jetons. Le processus général comprend trois grandes étapes de configuration, suivies de votre appel d’API :- Créer et déployer une Action qui contiendra la logique permettant de contrôler l’échange de jeton. Dans cette Action, écrivez le code personnalisé nécessaire pour :
- Décoder et valider de façon sécurisée le
subject_tokenreçu. - Effectuer toutes les étapes d’autorisation requises pour la transaction.
- Définir l’utilisateur correspondant pour la transaction à l’aide des méthodes disponibles dans le Échange personnalisé de jetons Actions API Object.
- Décoder et valider de façon sécurisée le
- Créer le profil Échange personnalisé de jetons dans votre tenant. Le profil établit une correspondance un à un entre un
subject_token_typeprécis que vous utiliserez dans vos requêtes et l’Action que vous venez de créer. - Activer l’Échange personnalisé de jetons pour votre application.
- Effectuer un appel à votre API : vous pouvez maintenant envoyer une requête
POSTau point de terminaison/oauth/tokenavec les paramètres nécessaires, y compris lesubject_tokenet lesubject_token_typecorrespondant à votre profil configuré. Pour en savoir plus, consultez Appeler votre API à l’aide de l’Échange personnalisé de jetons.